
साइबर सुरक्षामा चुनौती : सुरक्षित डिजिटल प्रणाली निर्माणमा जोड
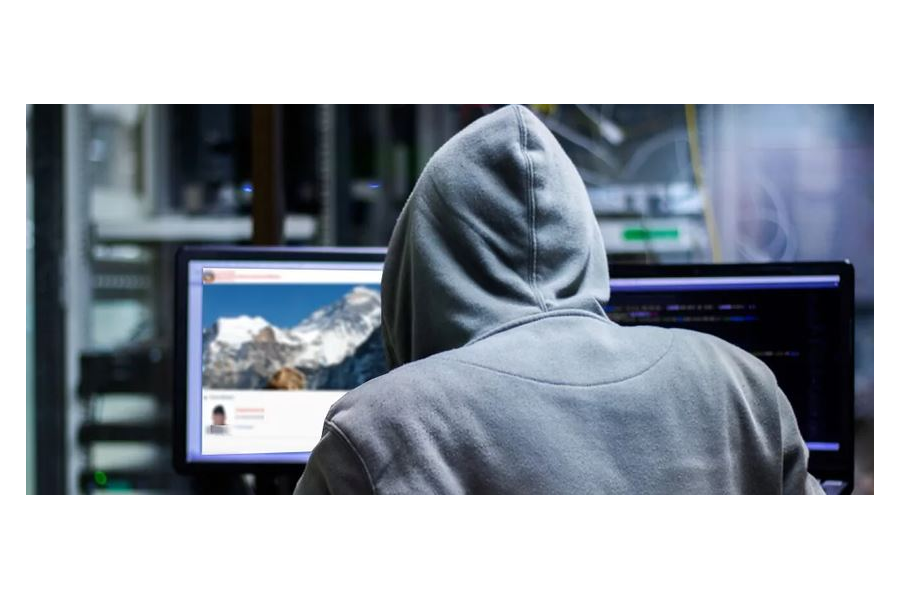
काठमाडौं । सरकारी सेवा, बैंकिङ कारोबार, सेयर बजार तथा निजी क्षेत्रका डिजिटल सेवामाथि साइबर आक्रमणको जोखिम बढ्दै जाँदा नेपालको डिजिटल पूर्वाधारलाई सुरक्षित र विश्वसनीय बनाउने चुनौती थपिएको छ। नागरिकलाई छिटो, सहज र पारदर्शी सेवा दिने उद्देश्यले विस्तार गरिएका अनलाइन प्रणालीको प्रभावकारिता कायम राख्न अब साइबर सुरक्षामा लगानी, दक्ष जनशक्ति र नियमित प्राविधिक परीक्षणलाई प्राथमिकता दिनुपर्ने देखिएको छ।
सरकारी क्लाउड सर्भर, मन्त्रालयका वेबसाइट, विद्युतीय खरिद प्रणाली तथा निजी क्षेत्रका डिजिटल सेवामा अनधिकृत पहुँच र तथ्यांक चुहावटका घटना सार्वजनिक भएका छन्। यस्ता घटनाले नागरिकका व्यक्तिगत विवरणको संरक्षणसँगै सरकारी सेवा निरन्तर सञ्चालन गर्ने क्षमताको महत्त्वसमेत उजागर गरेका छन्।
सरकारी क्लाउड सर्भर (जी–क्लाउड) तथा विभिन्न सरकारी पोर्टलमा भएका आक्रमणका घटनाले केन्द्रीय डेटा पूर्वाधारको सुरक्षा सुदृढ गर्नुपर्ने आवश्यकता देखाएका छन्। नेपाल प्रहरीको वेबसाइटबाट नागरिकका व्यक्तिगत विवरण चोरी भएको दाबीदेखि ‘हेलो सरकार’को डेटाबेस तथा प्रदेश र स्थानीय तहका वेबसाइटमा देखिएका सुरक्षा समस्याले डिजिटल प्रणालीको नियमित निगरानी र परीक्षण अपरिहार्य बनाएका छन्।
यसैगरी, सार्वजनिक खरिद अनुगमन कार्यालयअन्तर्गतको विद्युतीय खरिद प्रणाली (ई–जीपी) मा अनधिकृत पहुँच बनाएर बोलपत्रसम्बन्धी गोप्य विवरण हेर्ने तथा रकममा चलखेल गर्ने प्रयास भएको आरोपले सार्वजनिक खरिदमा प्रविधिको सुरक्षित प्रयोगको महत्त्व देखाएको छ। प्रणालीमा देखिएका सुरक्षा समस्याका कारण विद्युतीय बोलपत्र प्रक्रिया प्रभावित भई कागजी विधिमा फर्कनुपरेको विवरणले डिजिटल प्रणालीको विश्वसनीयता कायम राख्नुपर्ने आवश्यकता औँल्याउँछ।
निजी क्षेत्रमा पनि साइबर सुरक्षाको चुनौती उत्तिकै महत्त्वपूर्ण छ। उपलब्ध विवरणअनुसार २०२६ सेप्टेम्बरमा नेप्सेसँग सम्बन्धित कारोबार प्रणाली प्रभावित भएको तथा अक्टोबरको पहिलो साता पठाओ नेपालका प्रयोगकर्ताका व्यक्तिगत विवरण चुहिएको घटना सार्वजनिक भएका थिए। बैंकिङ, इन्टरनेट सेवा र ई–कमर्समा यसअघि देखिएका सुरक्षा घटनाले व्यवसायहरूले पनि तथ्यांक संरक्षण र सेवा निरन्तरतामा पर्याप्त ध्यान दिनुपर्ने देखाउँछन्।
सूचना प्रविधि तथा विद्युतीय शासन मन्त्रालयका सूचना अधिकारी प्रकाश दुवाडीका अनुसार सरकारी पोर्टलमा दैनिक हजारौँ साइबर आक्रमण प्रयास हुने गरेका छन्। उनका अनुसार एकीकृत डेटा सेन्टरमार्फत सञ्चालन हुने प्रणालीमा एकै समयमा सातदेखि आठ हजारसम्म आक्रमण प्रयास देखिने गरेका छन्। सरकारले फायरवाल सुदृढ गर्ने, सफ्टवेयर लाइसेन्स नवीकरण गर्ने र सुरक्षा प्रणाली अद्यावधिक गर्ने काम अघि बढाएको उनको भनाइ छ।
साइबर सुरक्षा विज्ञ नरेश लामगादेले भने डिजिटल पूर्वाधार निर्माणकै चरणमा सुरक्षा मापदण्डलाई प्राथमिकता दिनुपर्नेमा जोड दिएका छन्। उनका अनुसार स्वचालित स्क्यानिङ उपकरणबाट मात्रै प्रणालीका सबै कमजोरी पत्ता लगाउन नसकिने भएकाले नियमित प्राविधिक परीक्षण, दक्ष जनशक्ति र विज्ञको सहभागिता आवश्यक हुन्छ। सुरक्षा कमजोरी जिम्मेवार निकायलाई जानकारी गराउने अनुसन्धानकर्तालाई प्रोत्साहन गर्ने व्यवस्था पनि प्रभावकारी साइबर सुरक्षाका लागि महत्त्वपूर्ण हुने उनको भनाइ छ।
डिजिटल प्रणालीलाई सुरक्षित बनाउन नियमित स्वतन्त्र सुरक्षा परीक्षण, बहुस्तरीय प्रमाणीकरण, तथ्यांकको इन्क्रिप्सन, सुरक्षित ब्याकअप र आपत्कालीन अवस्थामा सेवा पुनः सञ्चालन गर्ने योजना आवश्यक हुन्छ। साथै, साइबर आक्रमणबाट प्रभावित नागरिकलाई समयमै जानकारी दिने र घटनाको प्रभावबारे पारदर्शी विवरण सार्वजनिक गर्ने अभ्यास पनि विकास गर्नुपर्छ।
सरकार, निजी क्षेत्र र साइबर सुरक्षा विज्ञबीच सहकार्य बढाउँदै डिजिटल प्रणाली निर्माणदेखि सञ्चालनसम्म सुरक्षा मापदण्ड अनिवार्य गर्न सके साइबर जोखिम न्यूनीकरण गर्न सकिन्छ। डिजिटल रूपान्तरणको वास्तविक सफलता सेवा अनलाइन बनाउनुमा मात्र होइन, नागरिकको तथ्यांक सुरक्षित राख्दै सेवा विश्वसनीय रूपमा सञ्चालन गर्नुमा निर्भर छ।
ललित सन्देश
यस अनलाइन पोर्टलका आधिकारिक लेखक तथा सम्पादक हुनुहुन्छ। देश तथा विदेशका ताजा र सत्य तथ्य समाचार पस्कन सधैं अग्रसर।
टिप्पणी लेख्नुहोस्